

Wenn Sie wüssten, wie viele Angriffe ständig laufen …
Viele Unternehmen glauben, ihre IT sei gut geschützt. Firewalls stehen, Updates laufen, Backups funktionieren. Doch ein Blick auf die Plattform Sicherheitstacho zeigt: Die Wirklichkeit ist rauer. Ausserhalb Ihres Netzwerks laufen permanent automatisierte und gezielte Angriffe. Und zwar weltweit, in jeder Minute.
Was auf sicherheitstacho.eu zu sehen ist
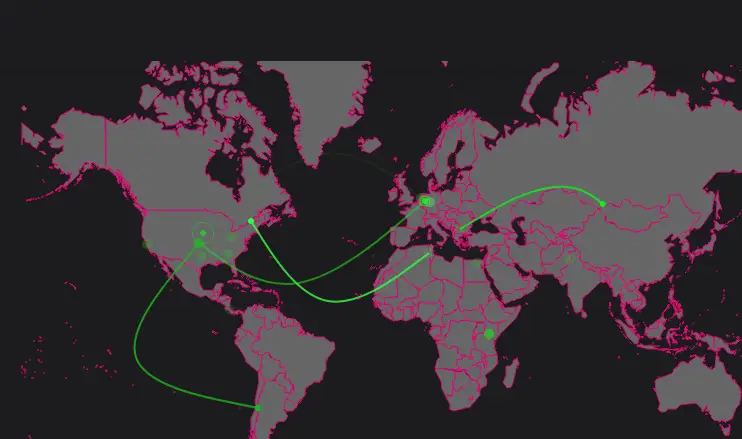
Die Seite stellt in Echtzeit dar, wie Angriffe weltweit stattfinden. Die Daten stammen aus einem Netz von Honeypots, die absichtlich angreifbare Systeme simulieren, um Attacken sichtbar zu machen.
Auf der Seite sehen Sie unter anderem:
- Eine Weltkarte mit Live-Angriffen
Jeder Punkt repräsentiert einen registrierten Angriff. Man erkennt, welche Länder besonders aktiv sind und wohin ihre Attacken zielen. - Einen laufenden Angriffsticker
Er zeigt, welche Dienste gerade befeuert werden: SSH, RDP, Webserver, Login-Formulare, IoT-Geräte und vieles mehr. - Statistiken nach Angriffsarten und Herkunftsländern
Die Seite macht deutlich, welche Attackentypen dominieren – besonders Passwort-Angriffe, Port-Scans und automatisierte Exploits. - Ein echtes Lagebild statt Theorie
Die Sensoren sammeln kontinuierlich Daten und spiegeln damit, was im Internet wirklich passiert – nicht das, was hypothetisch passieren könnte.
Warum das für jedes Unternehmen relevant ist
Angriffe sind heute voll automatisiert. Botnetze durchsuchen das Netz ohne Pause nach offenen Ports, veralteten Diensten und schwachen Zugangsdaten. Sie greifen nicht an, weil Ihr Unternehmen interessant wäre – sie greifen an, weil Sie angeschlossen sind.
- Die Plattform zeigt eindrucksvoll, wie:
- massiv Angriffe stattfinden,
- gleichzeitig auf tausende Systeme geschossen wird,
- wahllos Ziele ausgewählt werden, solange eine Schwachstelle existiert.
Sicherheit ist kein fester Zustand, sondern ein laufender Prozess. Wer aufhört, seine Infrastruktur im Blick zu behalten, erzeugt unweigerlich blinde Flecken – und die werden früher oder später ausgenutzt.
Was Sie daraus ableiten sollten
- Systeme ständig aktualisieren.
Die meisten Angriffe zielen auf bekannte Schwachstellen. - Nur notwendige Dienste öffnen.
Alles, was erreichbar ist, wird früher oder später angegriffen. - Monitoring einrichten.
Ohne Log-Analyse und Alarmierung gibt es keine frühe Erkennung. - Periodische interne Sicherheitschecks.
Nicht warten, bis Angreifer eine Lücke finden.
Sicherheitstacho zeigt sehr deutlich: Angriffe sind keine Ausnahme, sondern der Normalzustand des Internetbetriebs. Die Frage ist nicht, ob Sie angegriffen werden, sondern wie oft – und ob Ihre Schutzmassnahmen robust genug sind, den Alltag auszuhalten.
Wer das versteht, trifft bewusste Entscheidungen: regelmässige Audits, konsequente Updates, klare Netzsegmentierung, transparente Prozesse. Sicherheit entsteht nicht durch Hoffnung, sondern durch Handlung.
Ihr Partner für IT Sicherheit und Infrastruktur Windows – Flying Supporter
Haben Sie Fragen?
Wir helfen Ihnen gerne weiter.
 Deutsch
 English (UK)
 Français
 Italiano
