

Si vous saviez combien d'attaques sont constamment en cours...
De nombreuses entreprises pensent que leur informatique est bien protégée. Les pare-feu sont en place, les mises à jour sont effectuées, les sauvegardes fonctionnent. Mais un coup d'œil à la plateforme compteur de sécurité montre que la réalité est plus rude. En dehors de votre réseau, des attaques automatisées et ciblées ont lieu en permanence. Et ce, dans le monde entier, à chaque minute.
Ce qui se trouve sur sicherheitstacho.eu est visible
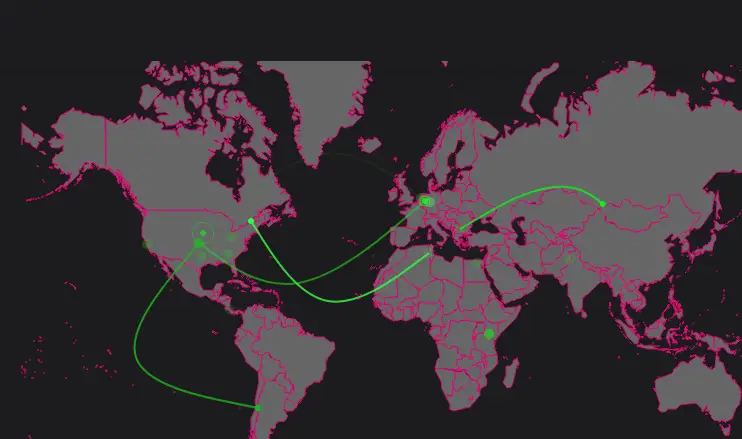
Le site montre en temps réel comment les attaques se déroulent dans le monde entier. Les données proviennent d'un réseau de honeypots qui simulent intentionnellement des systèmes vulnérables afin de rendre les attaques visibles.
Sur cette page, vous trouverez entre autres :
- Une carte du monde avec des attaques en direct
Chaque point représente une attaque enregistrée. On peut voir quels pays sont particulièrement actifs et où leurs attaques sont dirigées. - Un ticker d'attaque en cours
Il indique les services actuellement utilisés : SSH, RDP, serveurs Web, formulaires de connexion, appareils IoT et bien plus encore. - Statistiques par type d'attaque et pays d'origine
Le site indique clairement quels types d'attaques prédominent, en particulier les attaques par mot de passe, les scans de ports et les exploits automatisés. - Une image réelle de la situation plutôt qu'une théorie
Les capteurs collectent en permanence des données et reflètent ainsi ce qui se passe réellement sur Internet, et non ce qui pourrait se passer de manière hypothétique.
Pourquoi cela est pertinent pour toutes les entreprises
Aujourd'hui, les attaques sont entièrement automatisées. Les botnets parcourent sans relâche le réseau à la recherche de ports ouverts, de services obsolètes et de données d'accès faibles. Ils n'attaquent pas parce que votre entreprise les intéresse, mais parce que vous êtes connecté.
- La plateforme montre de manière impressionnante comment :
- des attaques massives ont lieu,
- est envoyé simultanément à des milliers de systèmes,
- les cibles sont choisies au hasard, tant qu'il existe une faille.
La sécurité n'est pas un état figé, mais un processus continu. Quiconque cesse de surveiller son infrastructure crée inévitablement des angles morts qui, tôt ou tard, seront exploités.
Ce que vous devez en retenir
- Mettre à jour les systèmes en permanence.
La plupart des attaques visent des vulnérabilités connues. - N'ouvrez que les services nécessaires.
Tout ce qui est accessible sera tôt ou tard attaqué. - Configurer la surveillance.
Sans analyse des journaux et alerte, il n'y a pas de détection précoce. - Contrôles de sécurité internes périodiques.
N'attendez pas que les pirates trouvent une faille.
compteur de sécurité montre très clairement que les attaques ne sont pas une exception, mais la norme dans le fonctionnement d'Internet. La question n'est pas de savoir si vous serez attaqué, mais à quelle fréquence – et si vos mesures de protection sont suffisamment robustes pour résister au quotidien.
Celui qui comprend cela prend des décisions conscientes : audits réguliers, mises à jour systématiques, segmentation claire du réseau, processus transparents. La sécurité ne naît pas de l'espoir, mais de l'action.
Votre partenaire pour la sécurité informatique et l'infrastructure Windows – Flying Supporter
Vous avez des questions?
Nous nous ferons un plaisir de vous aider.
 Deutsch
 English (UK)
 Français
 Italiano
