

Viele Unternehmen nutzen Microsoft 365 für E-Mail, Dateien und Zusammenarbeit. Genau deshalb greifen Hacker gezielt diese Konten an. Besonders gefährlich ist eine Methode, bei der ein gehacktes Konto benutzt wird, um weitere Personen zu täuschen.
1. Wie der Angriff beginnt
Am Anfang steht fast immer eine gefälschte E-Mail.
Typische Beispiele:
- «Sie haben eine neue Sprachnachricht»
- «Ein Dokument wurde für Sie freigegeben»
- «Ihr Passwort läuft bald ab»
In der Mail ist ein Link enthalten. Dieser führt angeblich zu:
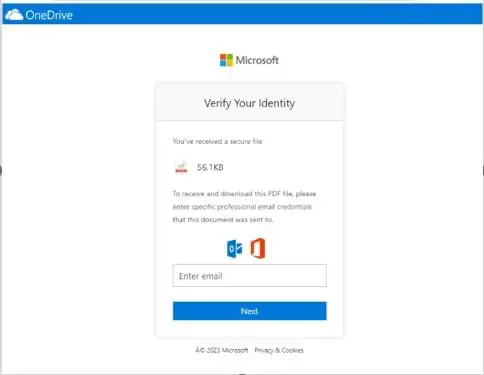
- einer Datei auf OneDrive oder SharePoint
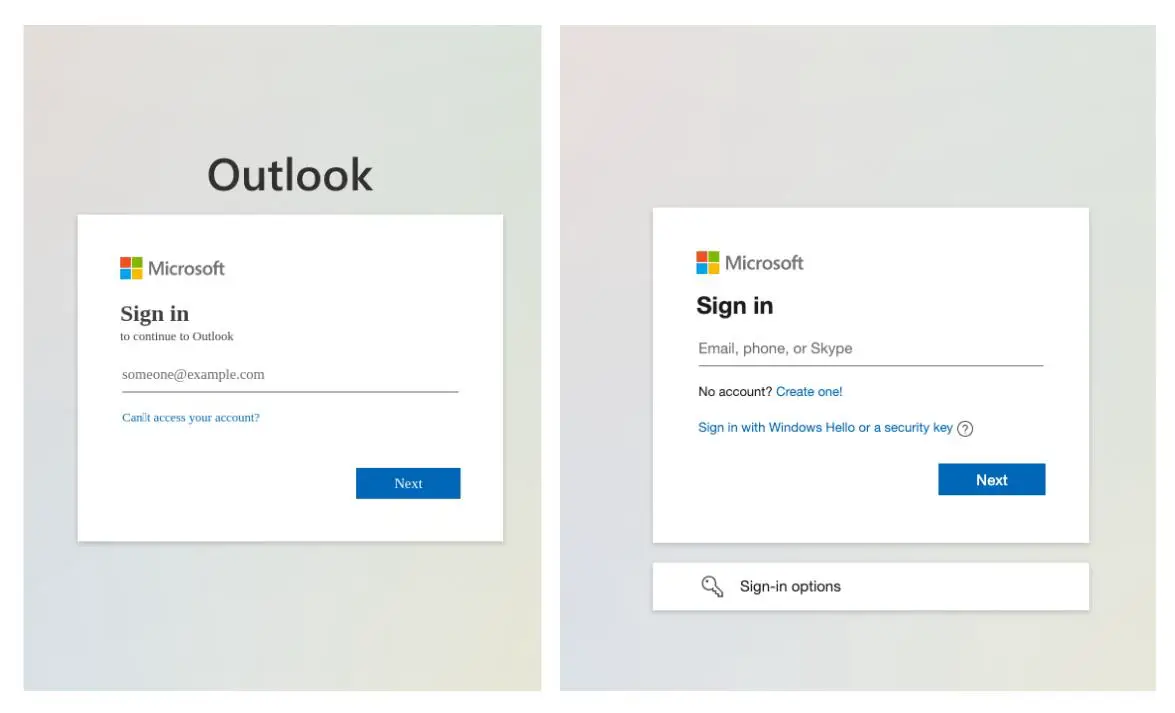
- oder zu einer Login-Seite
Problem:
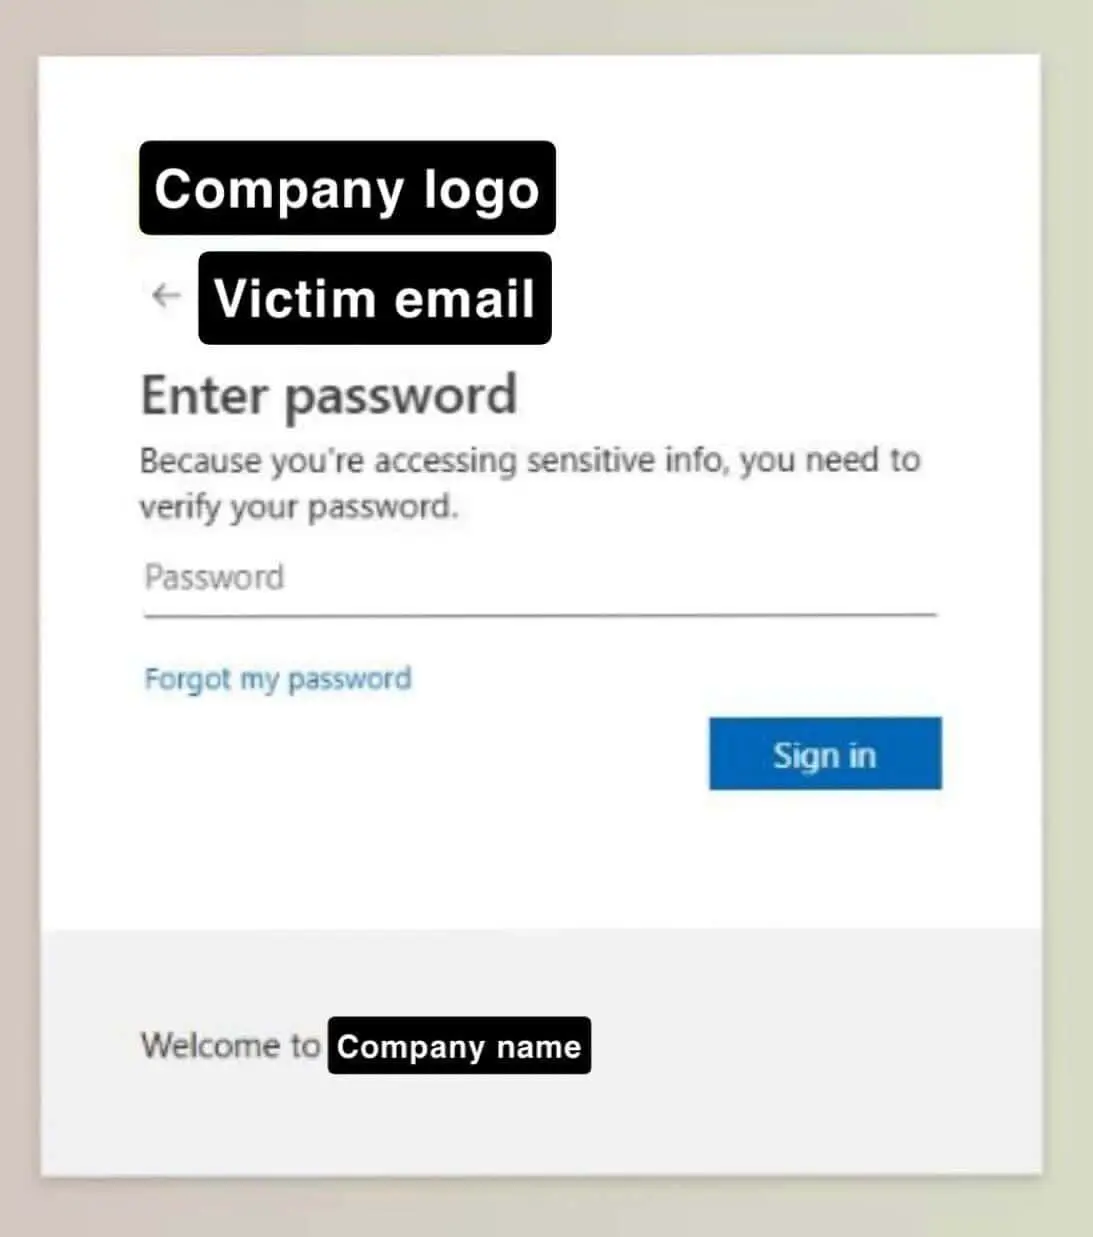
Die Seite sieht oft täuschend echt aus – wie eine normale Microsoft-Anmeldung.
Manchmal ist es sogar eine echte Microsoft-Seite, die missbraucht wird.
Wenn man dort seine Zugangsdaten eingibt (E-Mail + Passwort), werden diese an die Angreifer weitergegeben.
2. Was nach dem Login passiert
Sobald Hacker Zugriff auf ein Konto haben, nutzen sie es sofort weiter.
Sie können dann:
- E-Mails im Namen der Person verschicken
- auf Kontakte zugreifen
- bestehende E-Mail-Unterhaltungen lesen und beantworten
Das Gefährliche:
Die E-Mails kommen jetzt von einem echten, bekannten Absender.
Typische Merkmale:
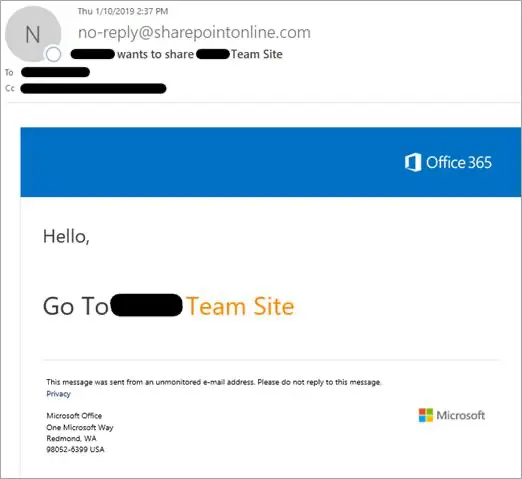
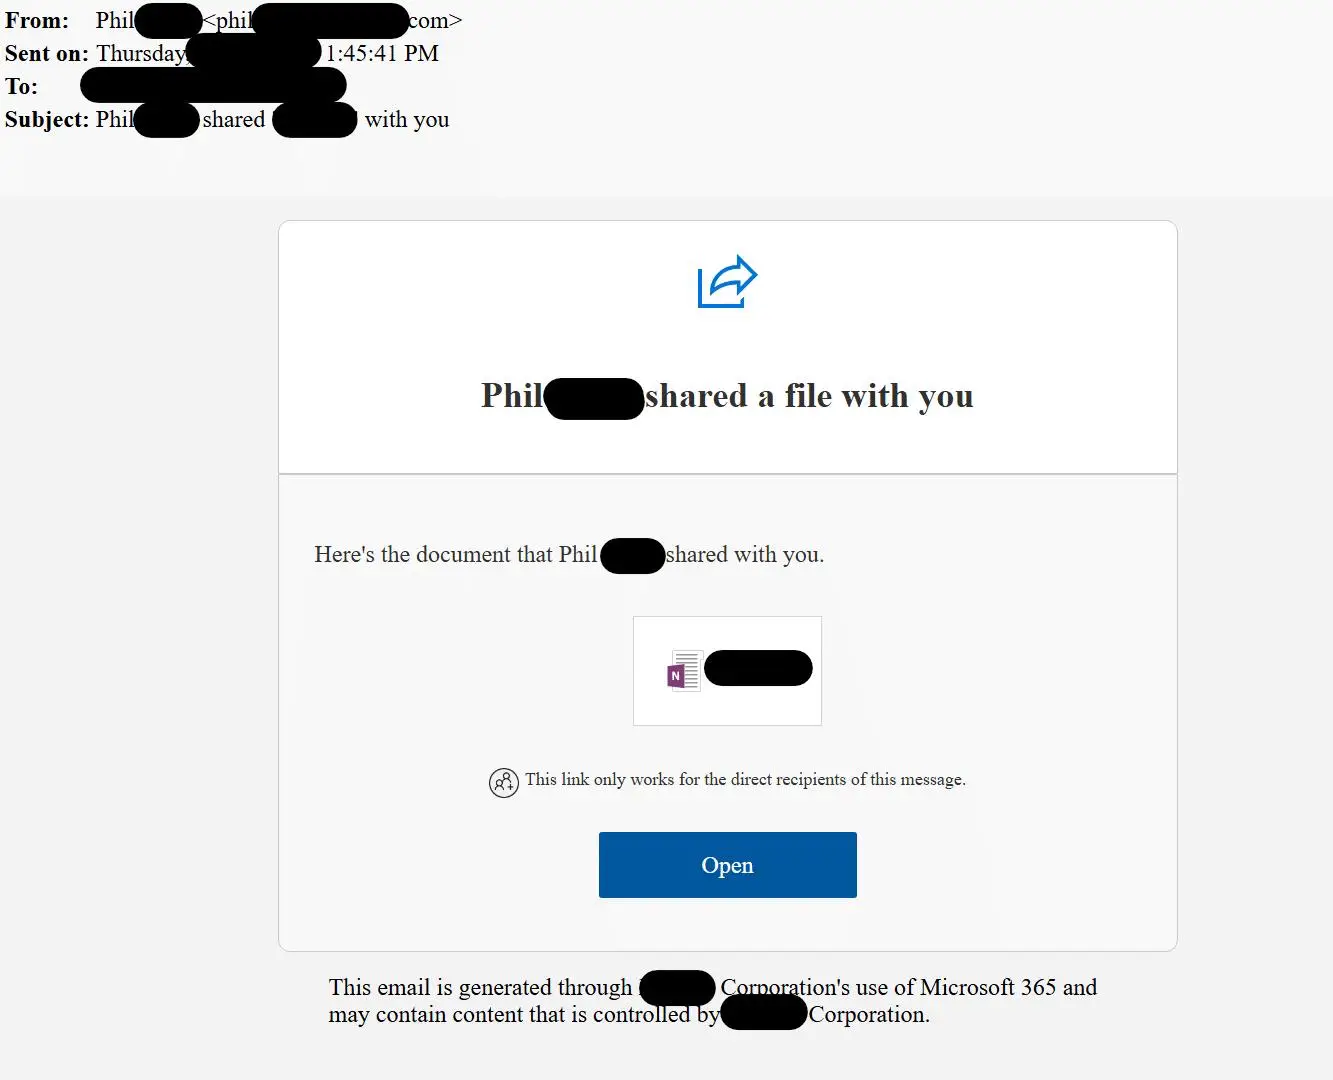
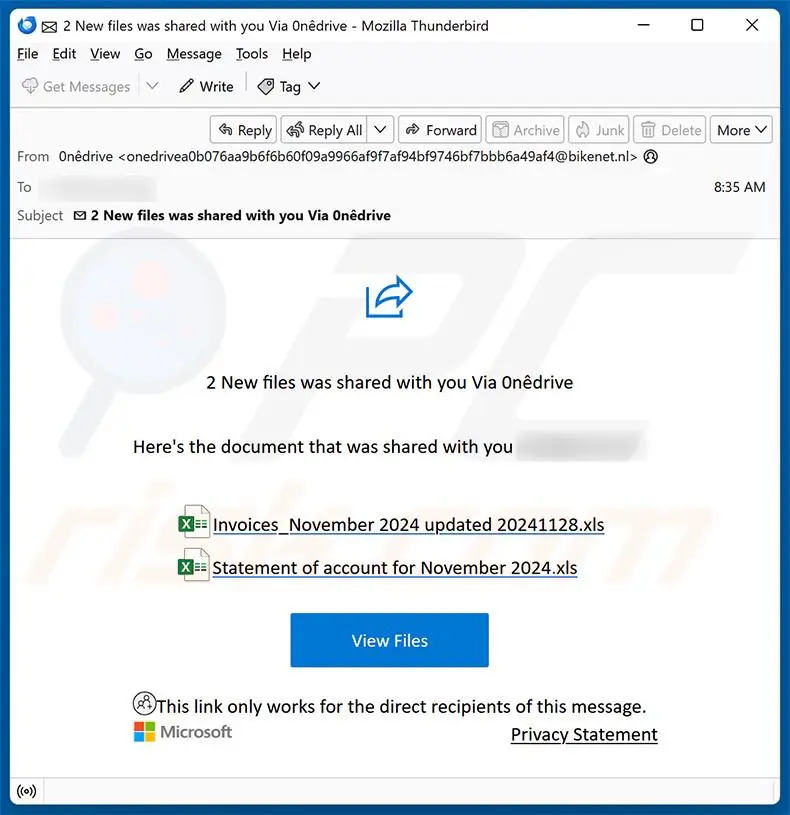
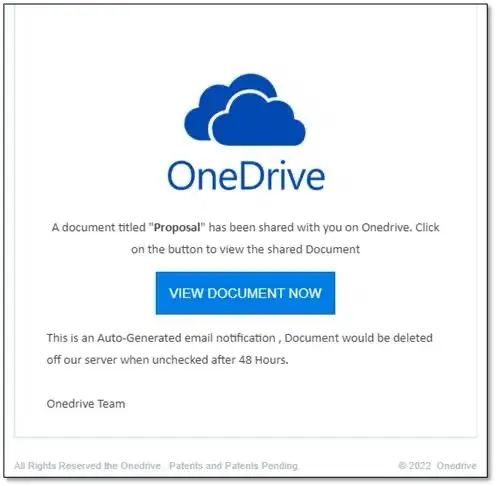
- «Dokument wurde mit Ihnen geteilt»
- Button wie «Open» oder «View document»
- oft keine persönliche Ansprache
Wichtig:
Die Links führen häufig zu echten Microsoft-Diensten, was die Erkennung erschwert.
3. Wie sich der Angriff weiter verbreitet
Jetzt beginnt die eigentliche Gefahr.
Der gehackte Account verschickt neue Mails, z. B.:
- mit einem OneNote-Dokument
- mit einem SharePoint-Link
- mit einer OneDrive-Datei
Empfänger denken:
«Das kommt von einer bekannten Person – das ist sicher.»
Sie klicken auf den Link und sollen sich wieder einloggen.
Wenn sie das tun:
- werden ihre Zugangsdaten ebenfalls gestohlen
- ihr Konto wird auch gehackt
Dann wiederholt sich alles.
So breitet sich der Angriff immer weiter aus – wie eine Kettenreaktion.

4. Warum man diesen Betrug so schwer erkennt
Früher waren Phishing-Mails oft leicht zu erkennen. Heute ist das anders.
Diese Angriffe sind schwierig, weil:
- Der Absender echt ist
- Die Mail kommt wirklich vom Konto eines Kollegen oder Partners.
- Die Links echt aussehen
Die Dateien liegen oft auf echten Microsoft-Diensten wie:
- OneDrive
- SharePoint
Alles «normal» wirkt
- bekannte Namen
- bekannte Themen
- echte Mail-Verläufe
Das bedeutet:
Man kann sich nicht mehr darauf verlassen, dass «komisch aussieht = gefährlich».
5. Woran man den Angriff trotzdem erkennen kann
Es gibt einige Warnzeichen:
Unerwartete Nachrichten
- Sie bekommen plötzlich eine Datei, die Sie nicht erwartet haben
- besonders mit Druck: «Bitte sofort öffnen»
Erneute Anmeldung
- Sie sollen sich einloggen, obwohl Sie bereits angemeldet sind
!!! Das ist ein starkes Warnsignal !!!
Ungewöhnliches Verhalten
- Kollege schickt etwas ohne Erklärung
- Nachricht passt nicht zum bisherigen Gespräch
Leichte Ungereimtheiten
- seltsame Formulierungen
- sehr allgemein gehaltene Texte
6. Moderne Tricks der Angreifer
Neue Angriffe funktionieren sogar ohne Passwortdiebstahl.
Beispiel:
- Sie bekommen einen Code und sollen ihn auf einer echten Microsoft-Seite eingeben
- damit geben Sie indirekt Zugriff auf Ihr Konto
Das wirkt besonders vertrauenswürdig, ist aber ebenfalls ein Angriff.
7. Wie man sich schützt
Für Benutzer:
Keine Links aus E-Mails zum Einloggen verwenden
- lieber selbst die bekannte Microsoft-Seite öffnen
Bei unerwarteten Dateien:
- Absender kurz direkt fragen («Hast du mir das wirklich geschickt?»)
Misstrauisch sein bei:
- Druck («dringend», «sofort»)
- Login-Aufforderungen
Für Unternehmen:
Zusätzliche Sicherheitsabfragen beim Login (z. B. App-Bestätigung)
Überwachung ungewöhnlicher Aktivitäten:
- viele versendete Mails
- Logins aus anderen Ländern
Wichtig:
Technik hilft – aber Aufmerksamkeit der Benutzer ist entscheidend.
Diese Angriffe sind so erfolgreich, weil sie Vertrauen ausnutzen:
- echte Konten
- echte Dienste
- echte Kontakte
Dadurch wirken sie völlig normal.
Die wichtigste Regel ist deshalb:
Auch bei bekannten Absendern kritisch bleiben.
Ein kurzer Moment Zweifel kann verhindern, dass:
- das eigene Konto gehackt wird
- und der Angriff sich weiter verbreitet
Ihr Partner für E-Mail und Security– Flying Supporter
Haben Sie Fragen?
Wir helfen Ihnen gerne weiter.
 Deutsch
 English (UK)
 Français
 Italiano
