

Molte aziende utilizzano Microsoft 365 per la posta elettronica, i file e la collaborazione. Proprio per questo gli hacker prendono di mira questi account. Un metodo particolarmente pericoloso è quello di utilizzare un account violato per ingannare altre persone.
1. come inizia l'attacco
Quasi sempre inizia con un'e-mail falsa.
Esempi tipici:
- «C'è un nuovo messaggio vocale»
- «È stato rilasciato un documento per voi»
- «La tua password sta per scadere»
L'e-mail contiene un link. Questo link porta presumibilmente a:
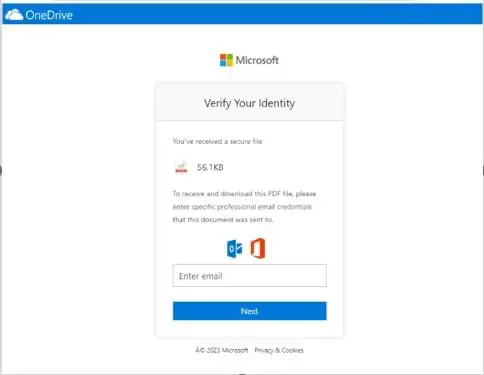
- un file su OneDrive o SharePoint
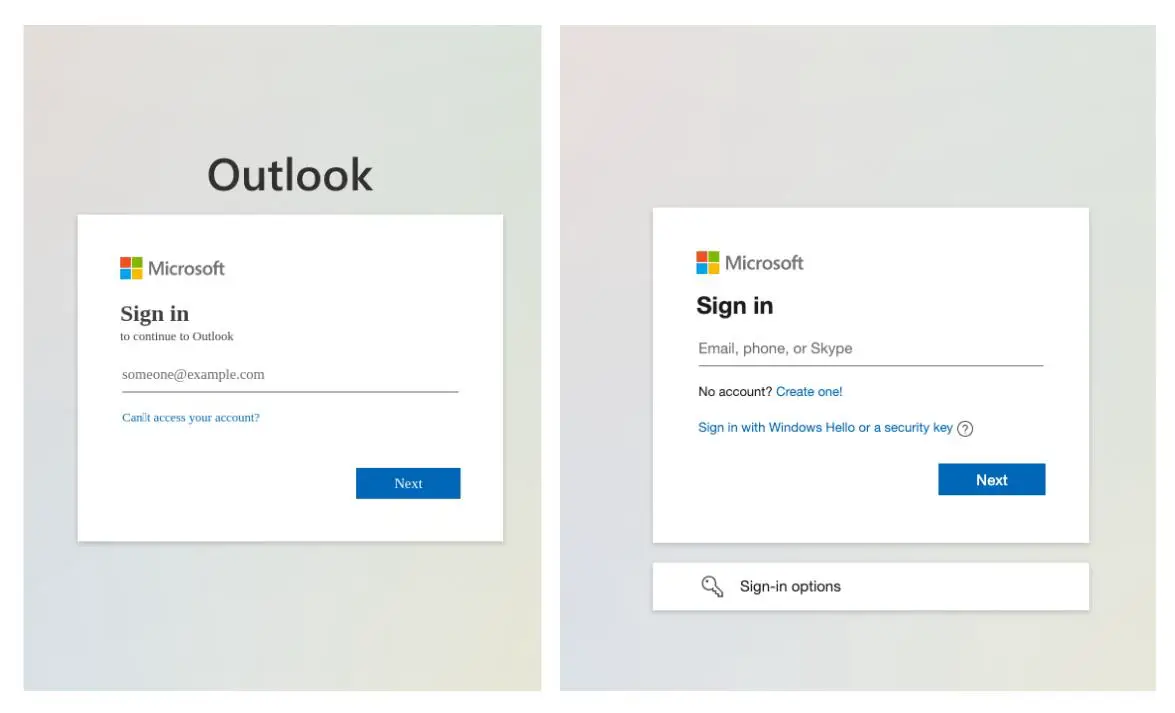
- o a una pagina di accesso
Problema:
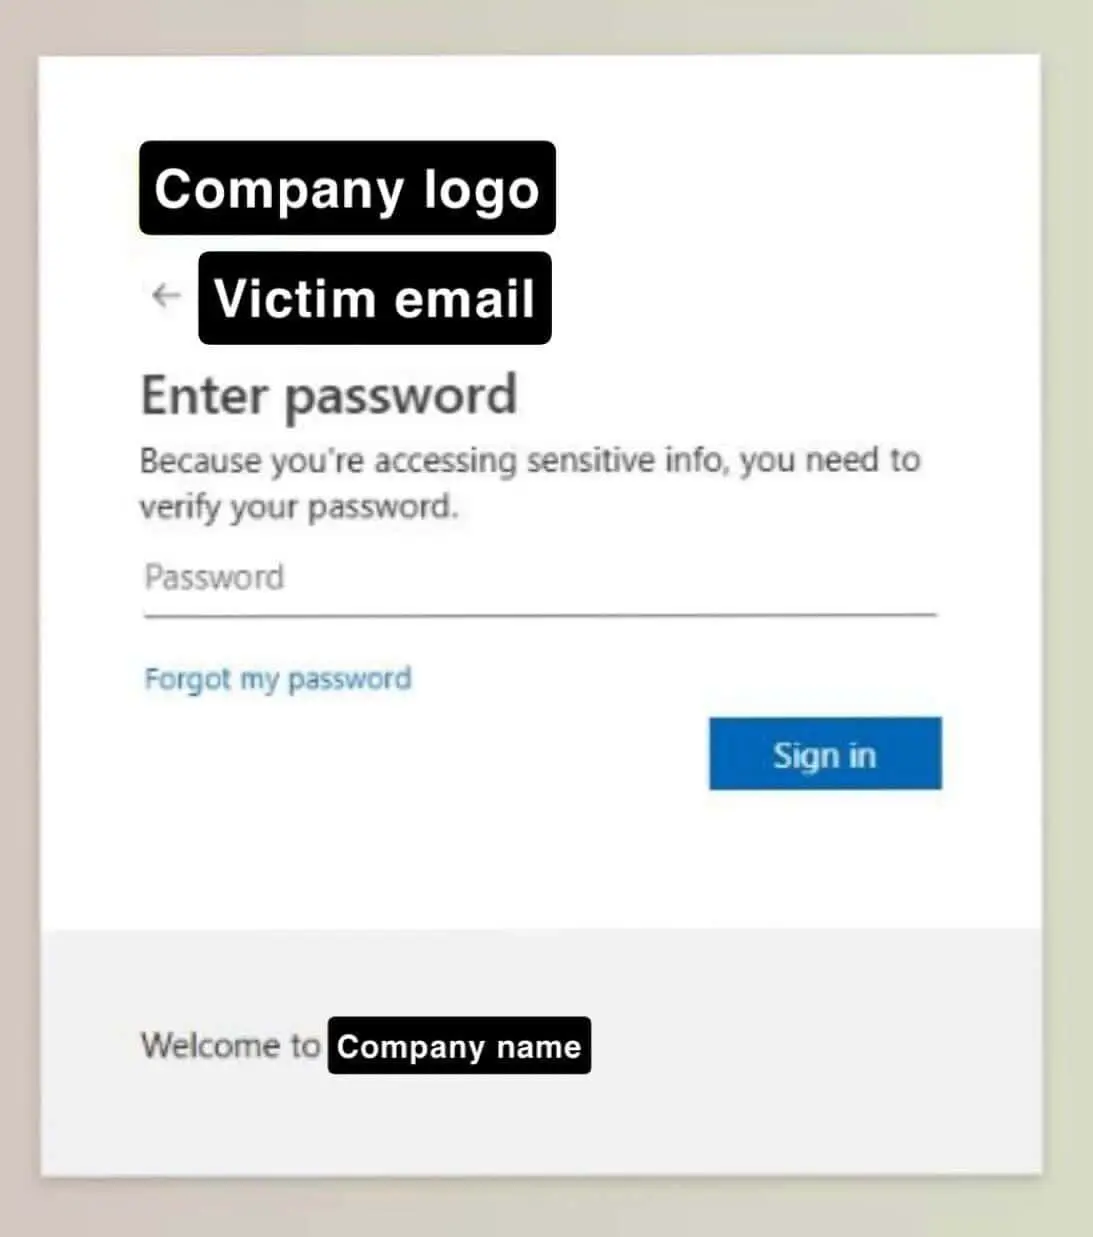
La pagina appare spesso ingannevolmente reale come un normale login Microsoft.
A volte si tratta addirittura di una vera e propria pagina Microsoft utilizzata in modo improprio.
Se si inseriscono i dati di accesso (e-mail + password), questi vengono trasmessi agli aggressori.
2. cosa succede dopo il login
Non appena gli hacker hanno accesso a un account, continuano immediatamente a utilizzarlo.
È quindi possibile:
- Invio di e-mail per conto della persona
- Contatti di accesso
- Leggere e rispondere alle conversazioni e-mail esistenti
La cosa pericolosa:
Le e-mail provengono ora da un mittente reale e conosciuto.
Caratteristiche tipiche:
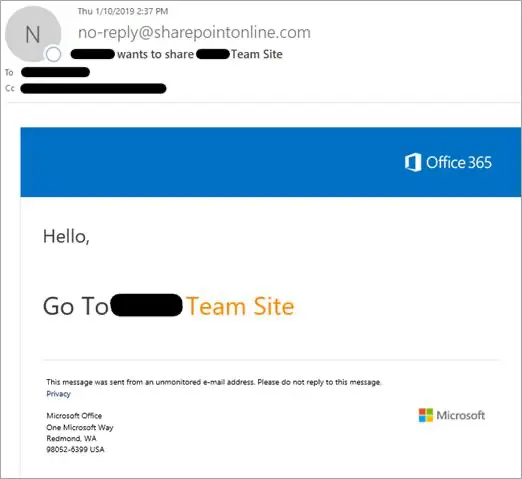
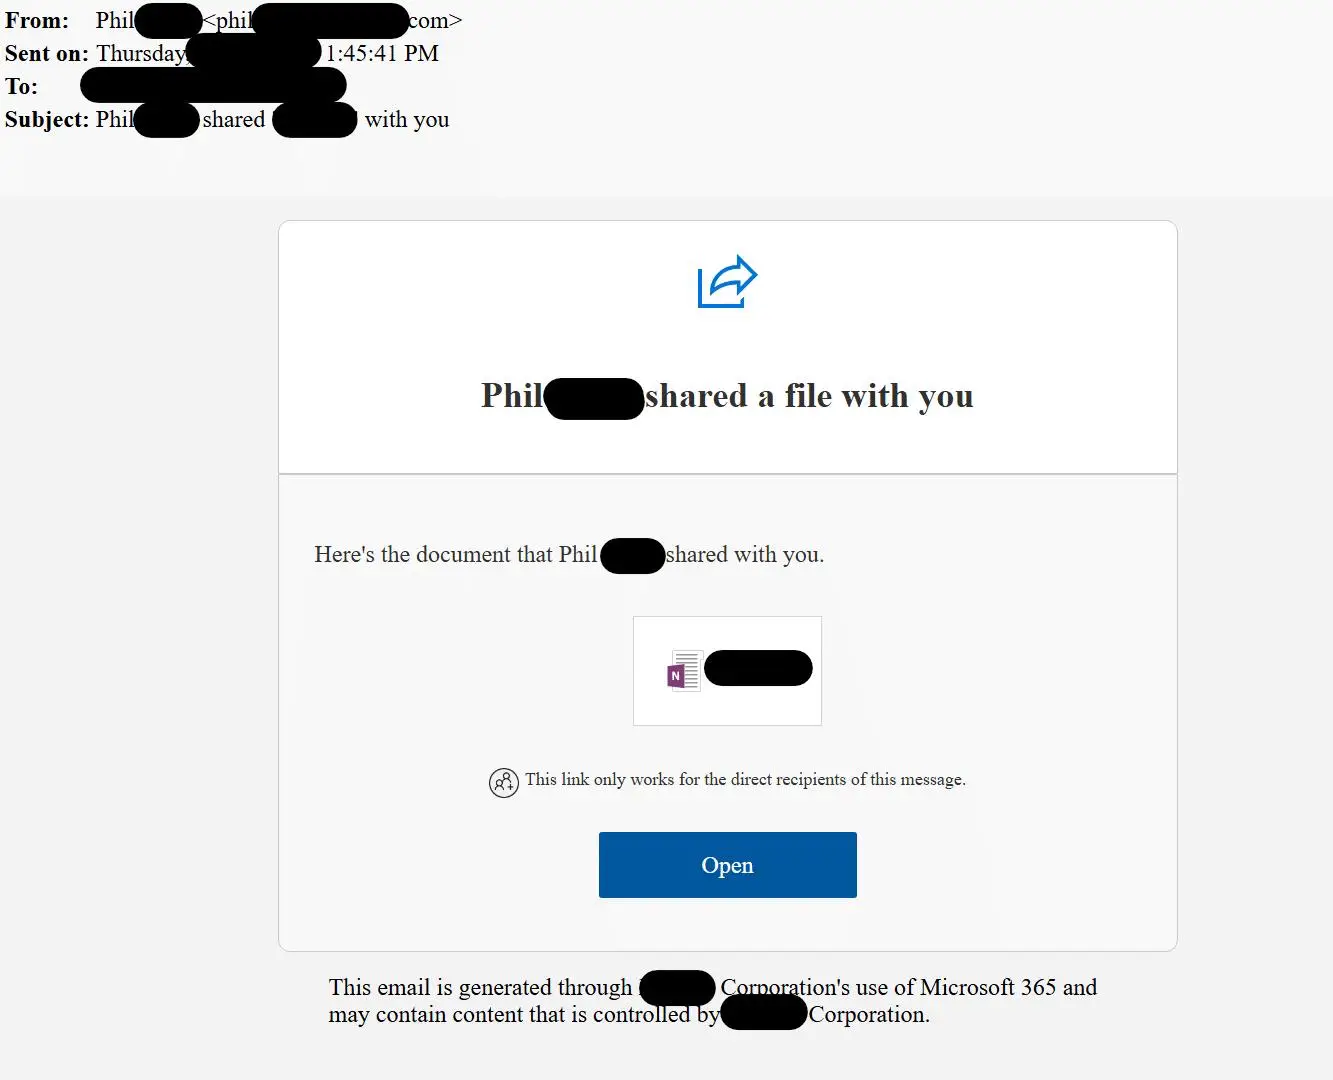
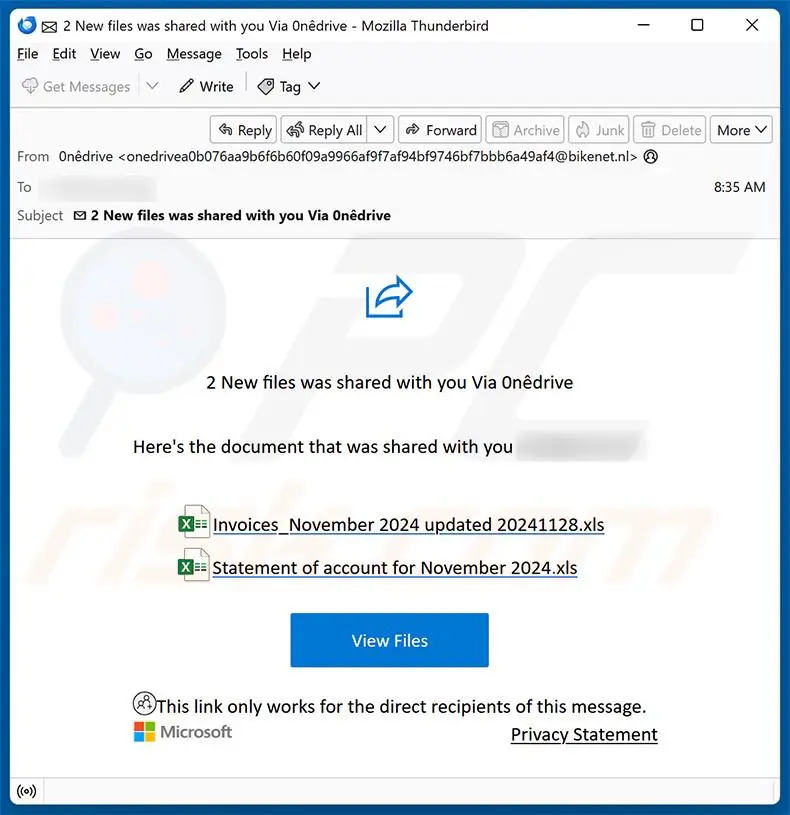
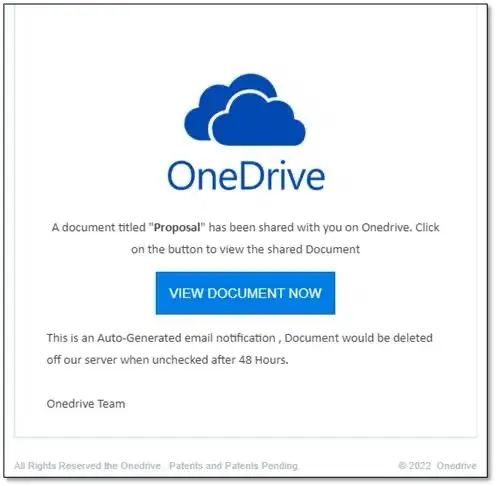
- «Il documento è stato condiviso con voi».»
- Pulsante come «Apri» o «Visualizza documento».»
- Spesso nessun contatto personale
Importante:
I collegamenti spesso conducono a servizi Microsoft autentici, il che rende più difficile il rilevamento.
3. come l'attacco continua a diffondersi
Ora inizia il vero pericolo.
L'account violato invia nuove e-mail, ad es:
- con un documento OneNote
- con un collegamento a SharePoint
- con un file di OneDrive
I destinatari pensano:
«Questo viene da una persona conosciuta, questo è certo».»
Cliccate sul link e dovrete effettuare nuovamente il login.
Se lo fanno:
- anche i loro dati di accesso vengono rubati
- anche il tuo account è stato violato
Poi tutto si ripete.
Così l'attacco si diffonde sempre di più, come una reazione a catena.

4. Perché questa frode è così difficile da riconoscere?
In passato, le e-mail di phishing erano spesso facili da riconoscere. Oggi è diverso.
Questi attacchi sono difficili perché:
- Il mittente è autentico
- L'e-mail proviene in realtà dall'account di un collega o di un partner.
- I link sembrano reali
I file si trovano spesso su servizi Microsoft reali come:
- OneDrive
- SharePoint
Tutto sembra «normale»
- nomi noti
- Argomenti noti
- Cronologia della posta reale
Questo significa che:
Non si può più fare affidamento sul fatto che «aspetto buffo = pericoloso».
5. come si può ancora riconoscere l'attacco
Ci sono alcuni segnali di allarme:
Notizie inaspettate
- Ricevete improvvisamente un file che non vi aspettavate.
- soprattutto con la scritta: «Si prega di aprire immediatamente».»
Ri-registrazione
- È necessario effettuare il login anche se si è già collegati
!!! Questo è un forte segnale di allarme !!!
Comportamento insolito
- Un collega invia qualcosa senza spiegazioni
- Il messaggio non corrisponde alla conversazione precedente
Lievi incongruenze
- strane formulazioni
- testi molto generici
6. trucchi moderni degli aggressori
I nuovi attacchi funzionano anche senza furto di password.
Esempio:
- Si riceve un codice e si chiede di inserirlo in una vera pagina Microsoft.
- In questo modo è possibile accedere indirettamente al proprio account
Questo sembra particolarmente affidabile, ma è anche un attacco.
7 Come proteggersi
Per gli utenti:
Non utilizzare i link delle e-mail per effettuare il login
- piuttosto aprire da soli la nota pagina di Microsoft
Per i file inattesi:
- Chiedere direttamente al mittente («Mi hai davvero mandato questo?»).
Diffidate di:
- Pressione («urgente», «immediata»)
- Richieste di accesso
Per le aziende:
Domande di sicurezza aggiuntive al momento dell'accesso (ad es. conferma dell'app)
Monitoraggio di attività insolite:
- Molte mail inviate
- Accessi da altri paesi
Importante:
La tecnologia aiuta, ma l'attenzione dell'utente è fondamentale.
Questi attacchi hanno successo perché sfruttano la fiducia:
- Conti reali
- servizi reali
- Contatti reali
Questo li fa apparire del tutto normali.
La regola più importante è quindi:
Rimanete critici anche con i mittenti conosciuti.
Un breve momento di dubbio può impedirlo:
- il proprio account è stato violato
- e l'attacco si diffonde ulteriormente
Il vostro partner per la posta elettronica e la sicurezza - Flying Supporter
Avete domande?
Saremo lieti di aiutarvi.
 Deutsch
 English (UK)
 Français
 Italiano
