

De nombreuses entreprises utilisent Microsoft 365 pour la messagerie, les fichiers et la collaboration. C'est précisément pour cette raison que les pirates attaquent ces comptes de manière ciblée. Une méthode particulièrement dangereuse consiste à utiliser un compte piraté pour tromper d'autres personnes.
1. comment l'attaque commence
Tout commence presque toujours par un e-mail falsifié.
Exemples typiques :
- «Vous avez un nouveau message vocal»
- «Un document a été partagé avec vous»
- «Votre mot de passe va bientôt expirer»
Le courriel contient un lien. Celui-ci mène prétendument à :
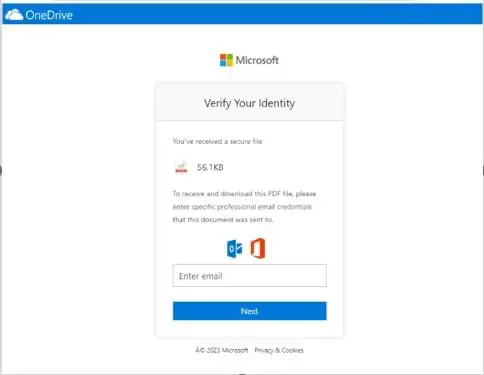
- d'un fichier sur OneDrive ou SharePoint
- ou vers une page de connexion
problème :
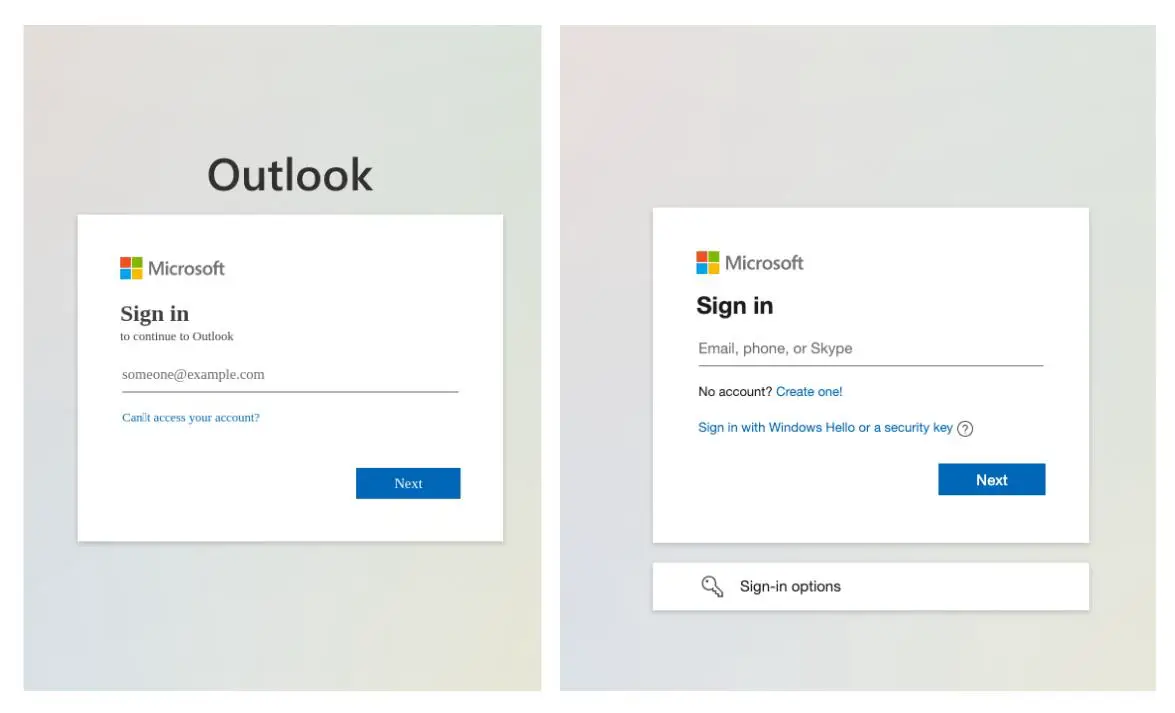
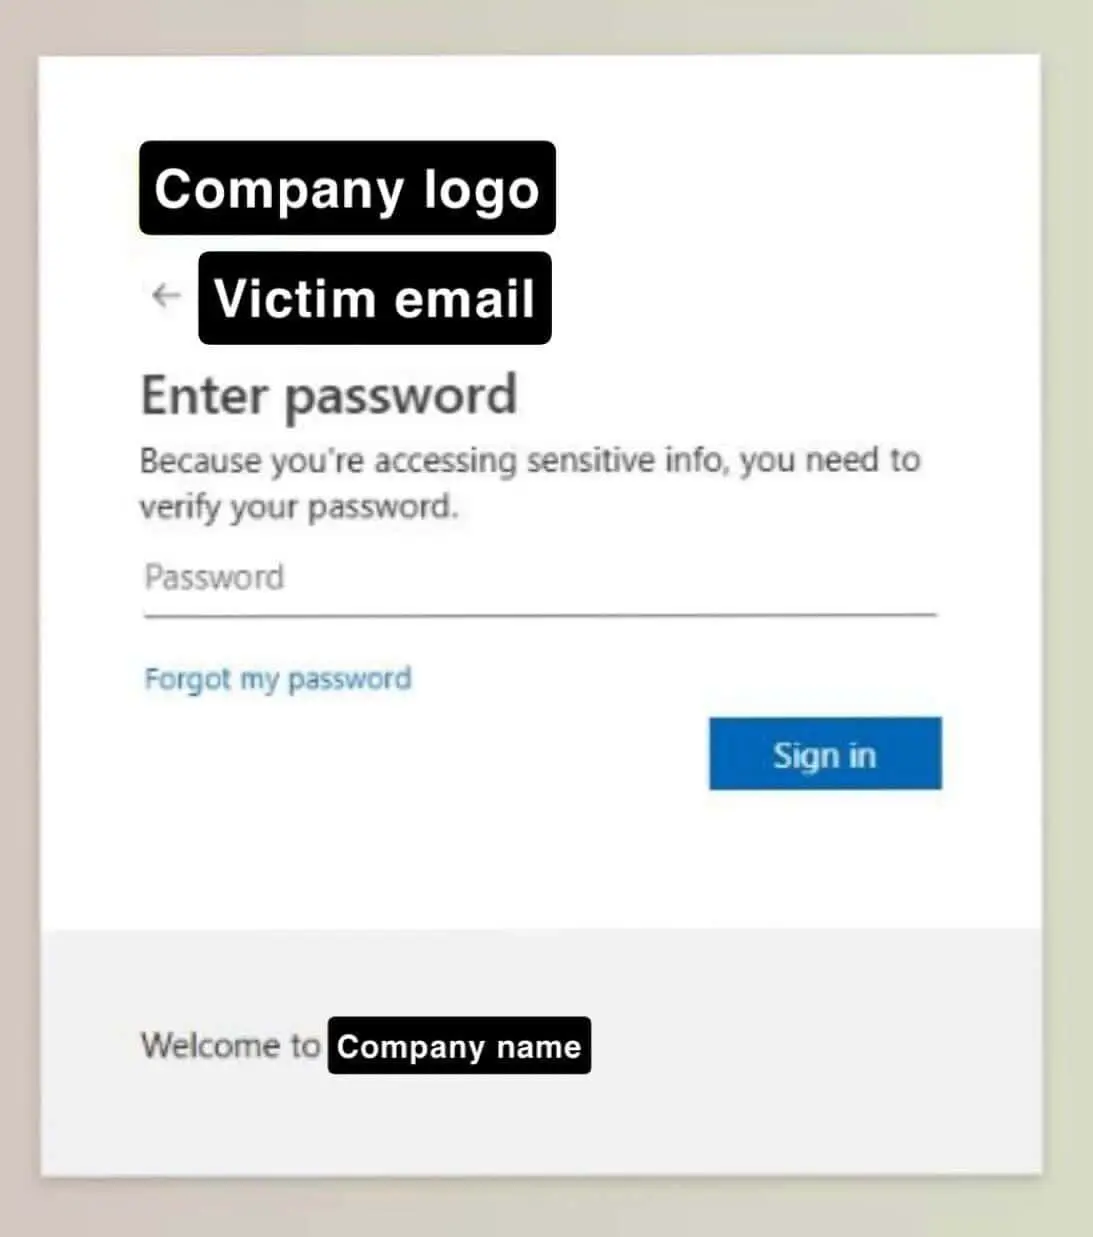
La page semble souvent à s'y méprendre ressemble à une connexion Microsoft normale.
Parfois, c'est même un véritable site Microsoft qui est détourné.
Si l'on y entre ses données d'accès (e-mail + mot de passe), celles-ci sont transmises aux pirates.
2. ce qui se passe après le login
Dès que les pirates ont accès à un compte, ils continuent immédiatement à l'utiliser.
Vous pouvez alors
- Envoyer des e-mails au nom de la personne
- accéder aux contacts
- lire et répondre à des conversations par e-mail existantes
Ce qui est dangereux
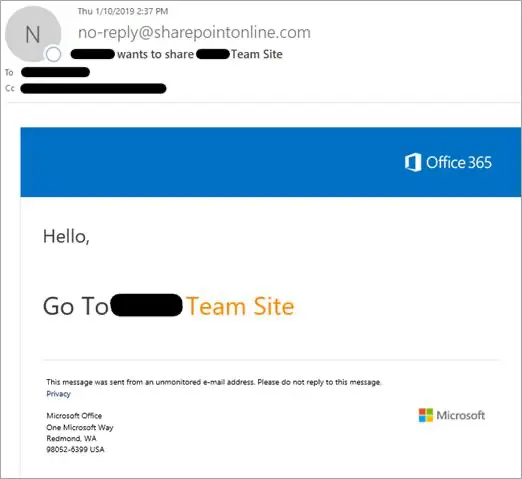
Les e-mails proviennent désormais d'un expéditeur réel et connu.
Caractéristiques typiques :
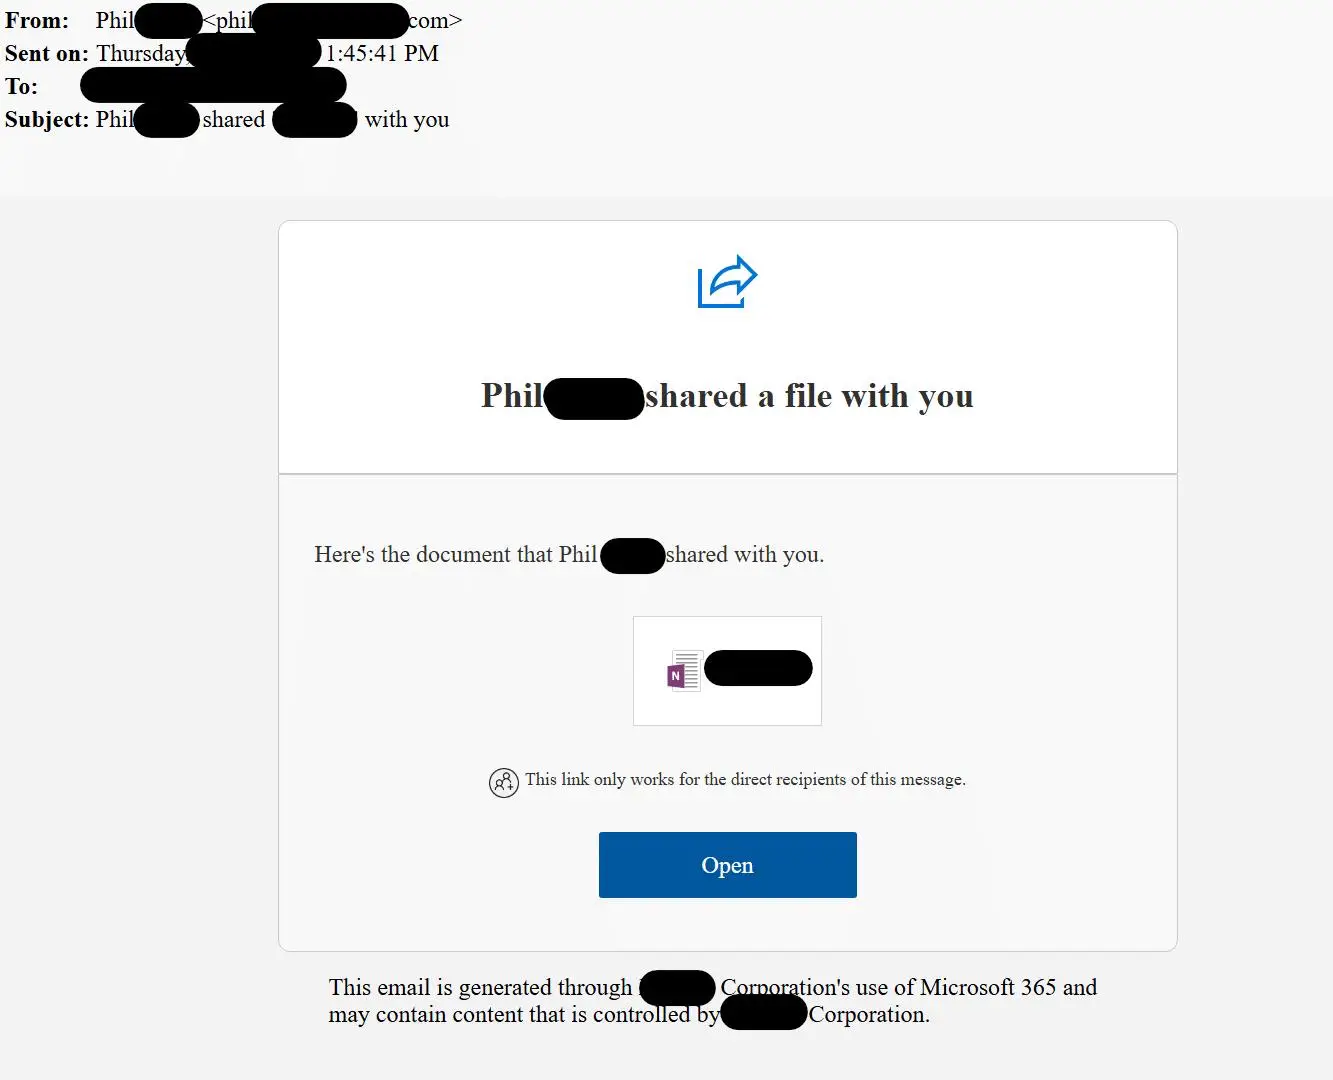
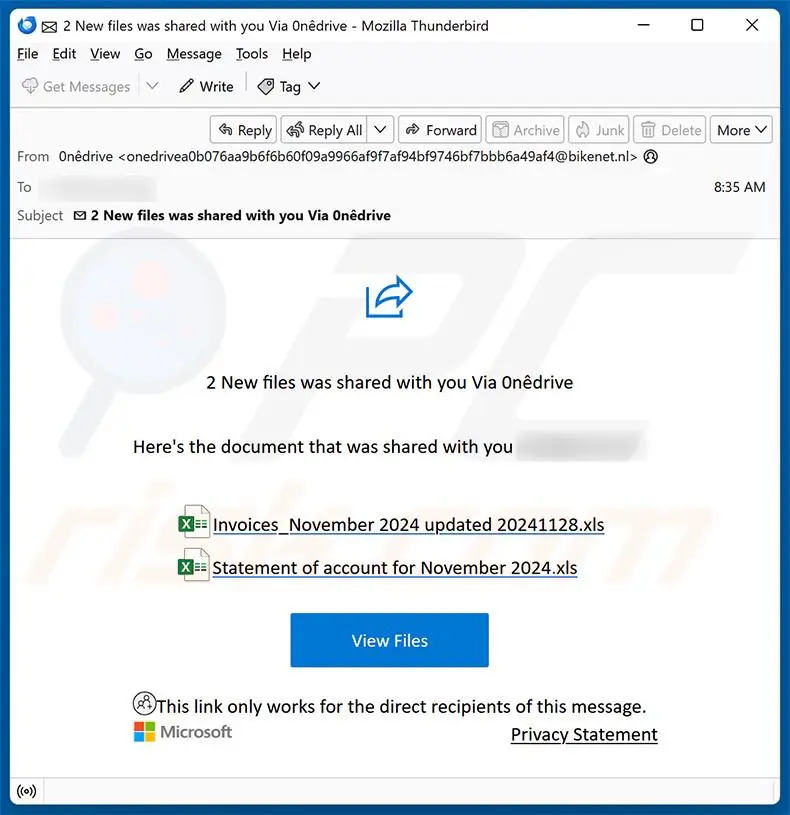
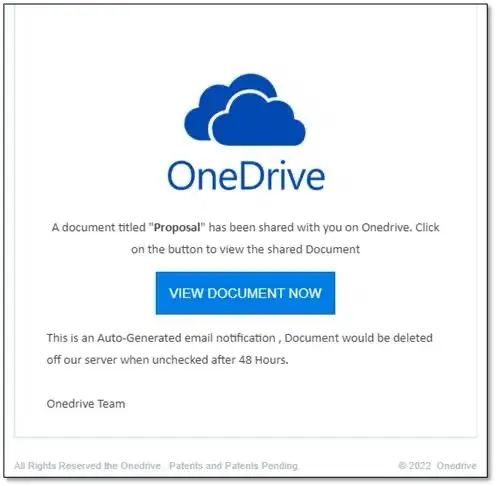
- «Le document a été partagé avec vous»
- Bouton comme «Open» ou «View document»
- souvent pas d'approche personnelle
Important :
Les liens mènent souvent à de véritables services Microsoft, ce qui rend la détection plus difficile.
3. comment l'attaque se propage
C'est là que commence le véritable danger.
Le compte piraté envoie de nouveaux e-mails, par ex :
- avec un document OneNote
- avec un lien SharePoint
- avec un fichier OneDrive
penser au destinataire :
«Ça vient d'une personne connue - c'est sûr».»
Vous cliquez sur le lien et devez vous reconnecter.
S'ils le font :
- leurs données d'accès sont également volées
- son compte est également piraté
Puis tout se répète.
Ainsi, l'attaque se propage de plus en plus - comme une réaction en chaîne.

4. pourquoi cette fraude est si difficile à détecter
Autrefois, les e-mails de phishing étaient souvent faciles à reconnaître. Aujourd'hui, c'est différent.
Ces attaques sont difficiles parce que
- l'expéditeur est authentique
- Le courrier provient vraiment du compte d'un collègue ou d'un partenaire.
- Les liens semblent réels
Les fichiers se trouvent souvent sur de véritables services Microsoft tels que :
- OneDrive
- SharePoint
Tout semble «normal
- noms connus
- thèmes connus
- Historique réel des e-mails
Cela signifie que
On ne peut plus se fier au fait que «qui a l'air bizarre = dangereux».
5. comment reconnaître l'attaque malgré tout
Il y a des signes avant-coureurs :
Des nouvelles inattendues
- Vous recevez soudain un fichier que vous n'attendiez pas
- surtout avec impression : «Veuillez ouvrir immédiatement»
Réinscription
- Vous devez vous connecter alors que vous êtes déjà inscrit(e)
! !! C'est un signal d'alarme fort ! !!
Comportement inhabituel
- Un collègue envoie quelque chose sans explication
- Le message ne correspond pas à la conversation précédente
Légères incohérences
- des formulations étranges
- textes très généraux
6. les astuces modernes des attaquants
Les nouvelles attaques fonctionnent même sans vol de mot de passe.
exemple :
- Vous recevez un code et devez le saisir sur un vrai site Microsoft
- vous donnez ainsi indirectement accès à votre compte
Cela semble particulièrement digne de confiance, mais il s'agit également d'une attaque.
7. comment se protéger
Pour les utilisateurs :
Ne pas utiliser les liens des e-mails pour se connecter
- préférer ouvrir soi-même la page connue de Microsoft
En cas de fichiers inattendus :
- Demander brièvement à l'expéditeur directement («Tu m'as vraiment envoyé ça ?»)
Se méfier de :
- Pression («urgent», «immédiatement»)
- Invitations à se connecter
Pour les entreprises :
Demandes de sécurité supplémentaires lors de la connexion (par ex. confirmation de l'application)
Surveillance des activités inhabituelles :
- beaucoup de mails envoyés
- Connexions depuis d'autres pays
Important :
La technique aide - mais l'attention de l'utilisateur est décisive.
Si ces attaques sont si efficaces, c'est parce qu'elles exploitent la confiance :
- comptes réels
- des services réels
- contacts réels
Cela leur donne l'air tout à fait normal.
La règle la plus importante est donc
Rester critique même face à des expéditeurs connus.
Un bref moment de doute peut empêcher
- le compte personnel est piraté
- et que l'attaque se propage
Votre partenaire pour l'e-mail et la sécurité- Flying Supporter
Vous avez des questions?
Nous nous ferons un plaisir de vous aider.
 Deutsch
 English (UK)
 Français
 Italiano
