

Introduzione
Le reti aziendali devono essere sempre aggiornate, non ci sono se e ma.
Tuttavia, esistono vari modi per raggiungere questo obiettivo. Ecco una raccomandazione di prodotto
Alternativa a WSUS
Molti informatici lavorano con il Microsoft WSUS (Finestre Servizi di aggiornamento del server)per avere una panoramica di tutti gli aggiornamenti in sospeso e per distribuire sempre automaticamente gli ultimi aggiornamenti in tutta la rete.
Svantaggi: Può essere utilizzato solo per i dispositivi Windows.
Un altro svantaggio: Funziona solo per gli aggiornamenti di Microsoft, nessun software di terze parti viene aggiornato con esso. = Non è sicuro o richiede un lavoro di aggiornamento manuale.
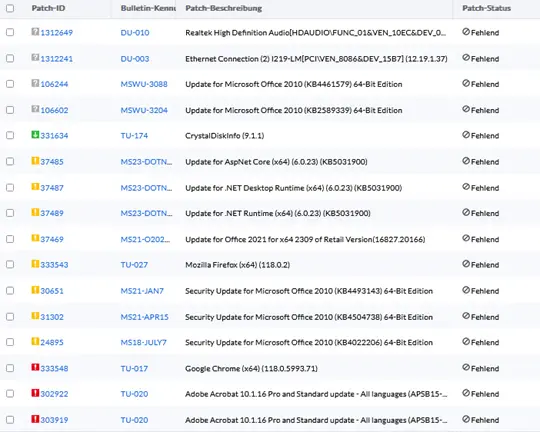
Oggi, tuttavia, sono necessari anche aggiornamenti del software di terze parti e aggiornamenti dei driver. Non voglio sapere cosa hanno installato i nostri clienti sui loro dispositivi. Ma il sistema di gestione delle patch di ManageEngine lo sa esattamente e ci elenca i prossimi aggiornamenti:
Qual è il modo migliore per mantenere aggiornata un'intera rete aziendale?
Ciò richiede diversi componenti. Da un lato, il monitoraggio di tutti i dispositivi di rete, un contratto di manutenzione che preveda l'aggiornamento ricorrente di tutti i dispositivi di rete e un sistema che mantenga costantemente aggiornati i server e i client.
L'agente ManageEngine può essere installato su dispositivi Windows, Linux e Apple. Questo ci permette di vedere tutte le informazioni sullo stato del dispositivo nella dashboard di ManageEngine e di vedere le patch (aggiornamenti) attualmente in sospeso.
Fin dove arriva l'automazione con MangeEngine?
Le ultime patch per i server e i client Windows vengono rilasciate per il rollout durante il Patchday di Microsoft, il secondo martedì di ogni mese.
A seconda della configurazione, ManageEngine cerca ad esempio ogni 24 ore su tutti i dispositivi le patch che sono state rilasciate per loro e le riassume in un elenco. (Secondo la Figura 1)
Stiamo configurando un nuovo task per gli aggiornamenti automatici delle patch.
Selezioniamo quali aggiornamenti Microsoft devono essere aggiornati.
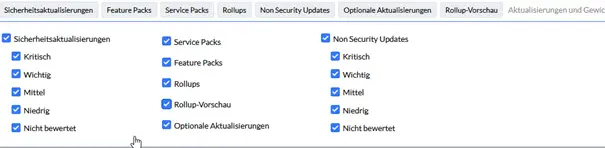
Selezioniamo quali aggiornamenti di terze parti, aggiornamenti della protezione antivirus e aggiornamenti dei driver devono essere aggiornati.
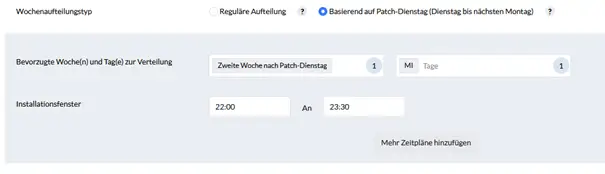
Configuriamo una politica di distribuzione delle patch, ad esempio in base alla patch del martedì, e inseriamo una finestra temporale in cui l'aggiornamento deve essere eseguito.
Creiamo script per ciò che deve accadere prima dell'aggiornamento (pre-script) e quelli che devono essere eseguiti dopo gli aggiornamenti (post-script), ad esempio il riavvio del server o il riavvio di alcuni servizi. Quindi configuriamo quali notifiche devono essere inviate a chi.
Ci sono strutture aziendali in cui non tutti i server possono essere aggiornati contemporaneamente perché dipendono da altri servizi di server. È possibile configurare e automatizzare qualsiasi attività per i raggruppamenti di server.
Uno specialista informatico deve quindi analizzare i rapporti e, se necessario, apportare le correzioni in caso di difficoltà.
Conclusione:
Un sistema che distribuisce automaticamente le patch su base mensile aumenta notevolmente la sicurezza della vostra infrastruttura. Tecnicamente è possibile e anche praticamente.

 Deutsch
 English (UK)
 Français
 Italiano
